Рубрика «Безопасность»

Можно ли доверять Ledger? Что происходит с кошельком между заводом и покупателем
Ledger подтвердила, что в одном из устройств пострадавших пользователей находился неавторизованный аппаратный имплант. Речь идёт о кошельках, купленных у реселлера CryptoBilis в Юго-Восточной Азии, — о краже на $93 млн, о которой Hash Telegraph сообщал ранее. Где именно в устройство внедрили имплант, пока неизвестно, и это главный вопрос расследования. Что говорит Ledger О проблеме компания …
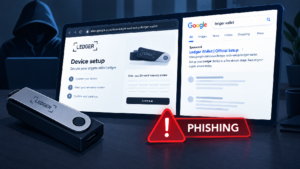
Не вводите seed-фразу в интернете: фишинговый сайт Ledger набрал более миллиона посещений

Исследователь в области кибербезопасности Cyber Scrilla 9 октября 2026 года сообщил в соцсети X об обнаружении поддельного сайта и приложения, имитирующих бренд аппаратных кошельков Ledger. Ресурс отображался в верхней части результатов поиска Google и был спроектирован так, чтобы побуждать пользователей вводить seed-фразу. По данным, которые показывает Google, за последние 30 дней ресурс набрал более 1 …

Virus Coruna: владельцы старых iPhone могут потерять криптовалюту

virus Coruna стал серьезной угрозой для пользователей старых моделей iPhone: вредоносная программа через эксплойт DarkSword получает доступ к устройствам и пытается украсть данные криптокошельков. Риск сохраняется из-за уязвимостей в старых версиях iOS. Для атаки используется набор DarkSword, который задействует слабые места в компонентах Apple WebKit и JavaScriptCore. После проникновения на смартфон вредоносное ПО начинает искать …

Всплыли малоизвестные подробности крупного инцидента со взломом Ledger, который сейчас находится в центре внимания СМИ! На вопрос «Почему именно сейчас?» дан ответ!

В деле о краже многомиллионных сумм, связанной с производителем аппаратных кошельков для криптовалюты Ledger, всплыло поразительное утверждение. Предполагается, что публичное раскрытие бывшим генеральным директором Mt. Gox Марком Карпелесом информации о взломанных устройствах Ledger перед крупными операциями по переводу активов могло подтолкнуть злоумышленников к действиям. 8 октября Марк Карпелес предупредил пользователей о продаваемых на рынке поддельных …

Мошенники, использующие SIM-своп, похитили почти 200 000 фунтов стерлингов в криптовалюте у четырех клиентов BT

Преступники похитили почти 200 000 фунтов стерлингов (264 200 долларов США) в криптовалюте у четырех человек, перехватив их номера телефонов, а житель Лондона, помогавший организовать схему, был приговорен к двум с половиной годам лишения свободы в четверг, сообщили в Полицейском управлении Сити-оф-Лондон. Несанкционированная активность в системах BT в 2021 году стала началом этого дела. Шинджин …

Бразилия конфисковала рекордную сумму криптовалют из кошельков самохрана

В ходе операции «ClickFix» из кошельков с самостоятельным хранением было изъято более 1,7 млн долларов Бразильская полиция достигла важной вехи, осуществив крупнейший изъятие средств из кошельков с самостоятельным хранением, доступ к которым не зависит от сторонних поставщиков услуг. В среду гражданская полиция штата Санта-Катарина обнародовала результаты операции «ClickFix» — масштабной правоохранительной акции, направленной против преступных …

Россиянка потеряла 12 млн рублей при попытке заработать на криптоинвестициях

В июне женщине написал незнакомый мужчина по имени Давид — через мессенджер, который возбудившая дело о мошенничестве полиция не называет. Незнакомец рассказал, что раньше жил в Ульяновске и планирует приехать к родителям. Слово за слово, Давид предложил собеседнице заработать на криптовалюте и посоветовал обратиться к «брокеру Владимиру». Лжеброкер убедил россиянку зарегистрироваться на инвестиционной платформе и …

В Mozilla Firefox нашли 16 расширений для кражи сид-фраз

Главная задача хакеров — украсть сид-фразы и приватные ключи. Все расширения замаскированы под полезные инструменты: порталы кошельков, десктопные утилиты и браузерные инструменты. Пользователь браузера, установивший такое расширение и вводивший через его интерфейс свои пароли и другую конфиденциальную информацию, мгновенно передавал данные на серверы Cloudflare Workers, контролируемые злоумышленниками, говорят аналитики Socket Threat. Хакеры могут менять названия …

Связи BasedApp: имена привязаны к кошелькам, разжигая споры о новых крипто-полномочиях HMRC

BasedApp заявила в четверг, что злоумышленник получил доступ к её внутренним системам и раскрыл домашние адреса и адреса кошельков своих клиентов. Недавно HMRC предложила изменить существующее законодательство, которое предоставило бы ей больший доступ к данным клиентов. Этот инцидент служит примером того, что, по мнению критиков, станет более распространённым явлением в Великобритании при принятии таких изменений. …

Хакеры снова взломали биткоин-проект Ark — второй случай

По словам команды, «средства пользователей не пострадали». Атака была обнаружена в течение нескольких часов, и исправление уже выпущено. Однако злоумышленники продолжали пытаться извлечь из проекта больше, что привело к DoS-атаке. Команда сообщила об атаке типа «отказ в обслуживании» во вторник, предупредив, что она может ухудшить качество приема платежей в сети Lightning Network на кошельках, основанных …

➤

Получайте крипто-новости первыми в нашем телеграм-канале

Close Welcome Bar